Vault-level security
IDEX leverer biometrisk autentisering bygget for å stå imot AI-drevne angrep
Utforsk vault-level security
Sikkerhetsbrikke
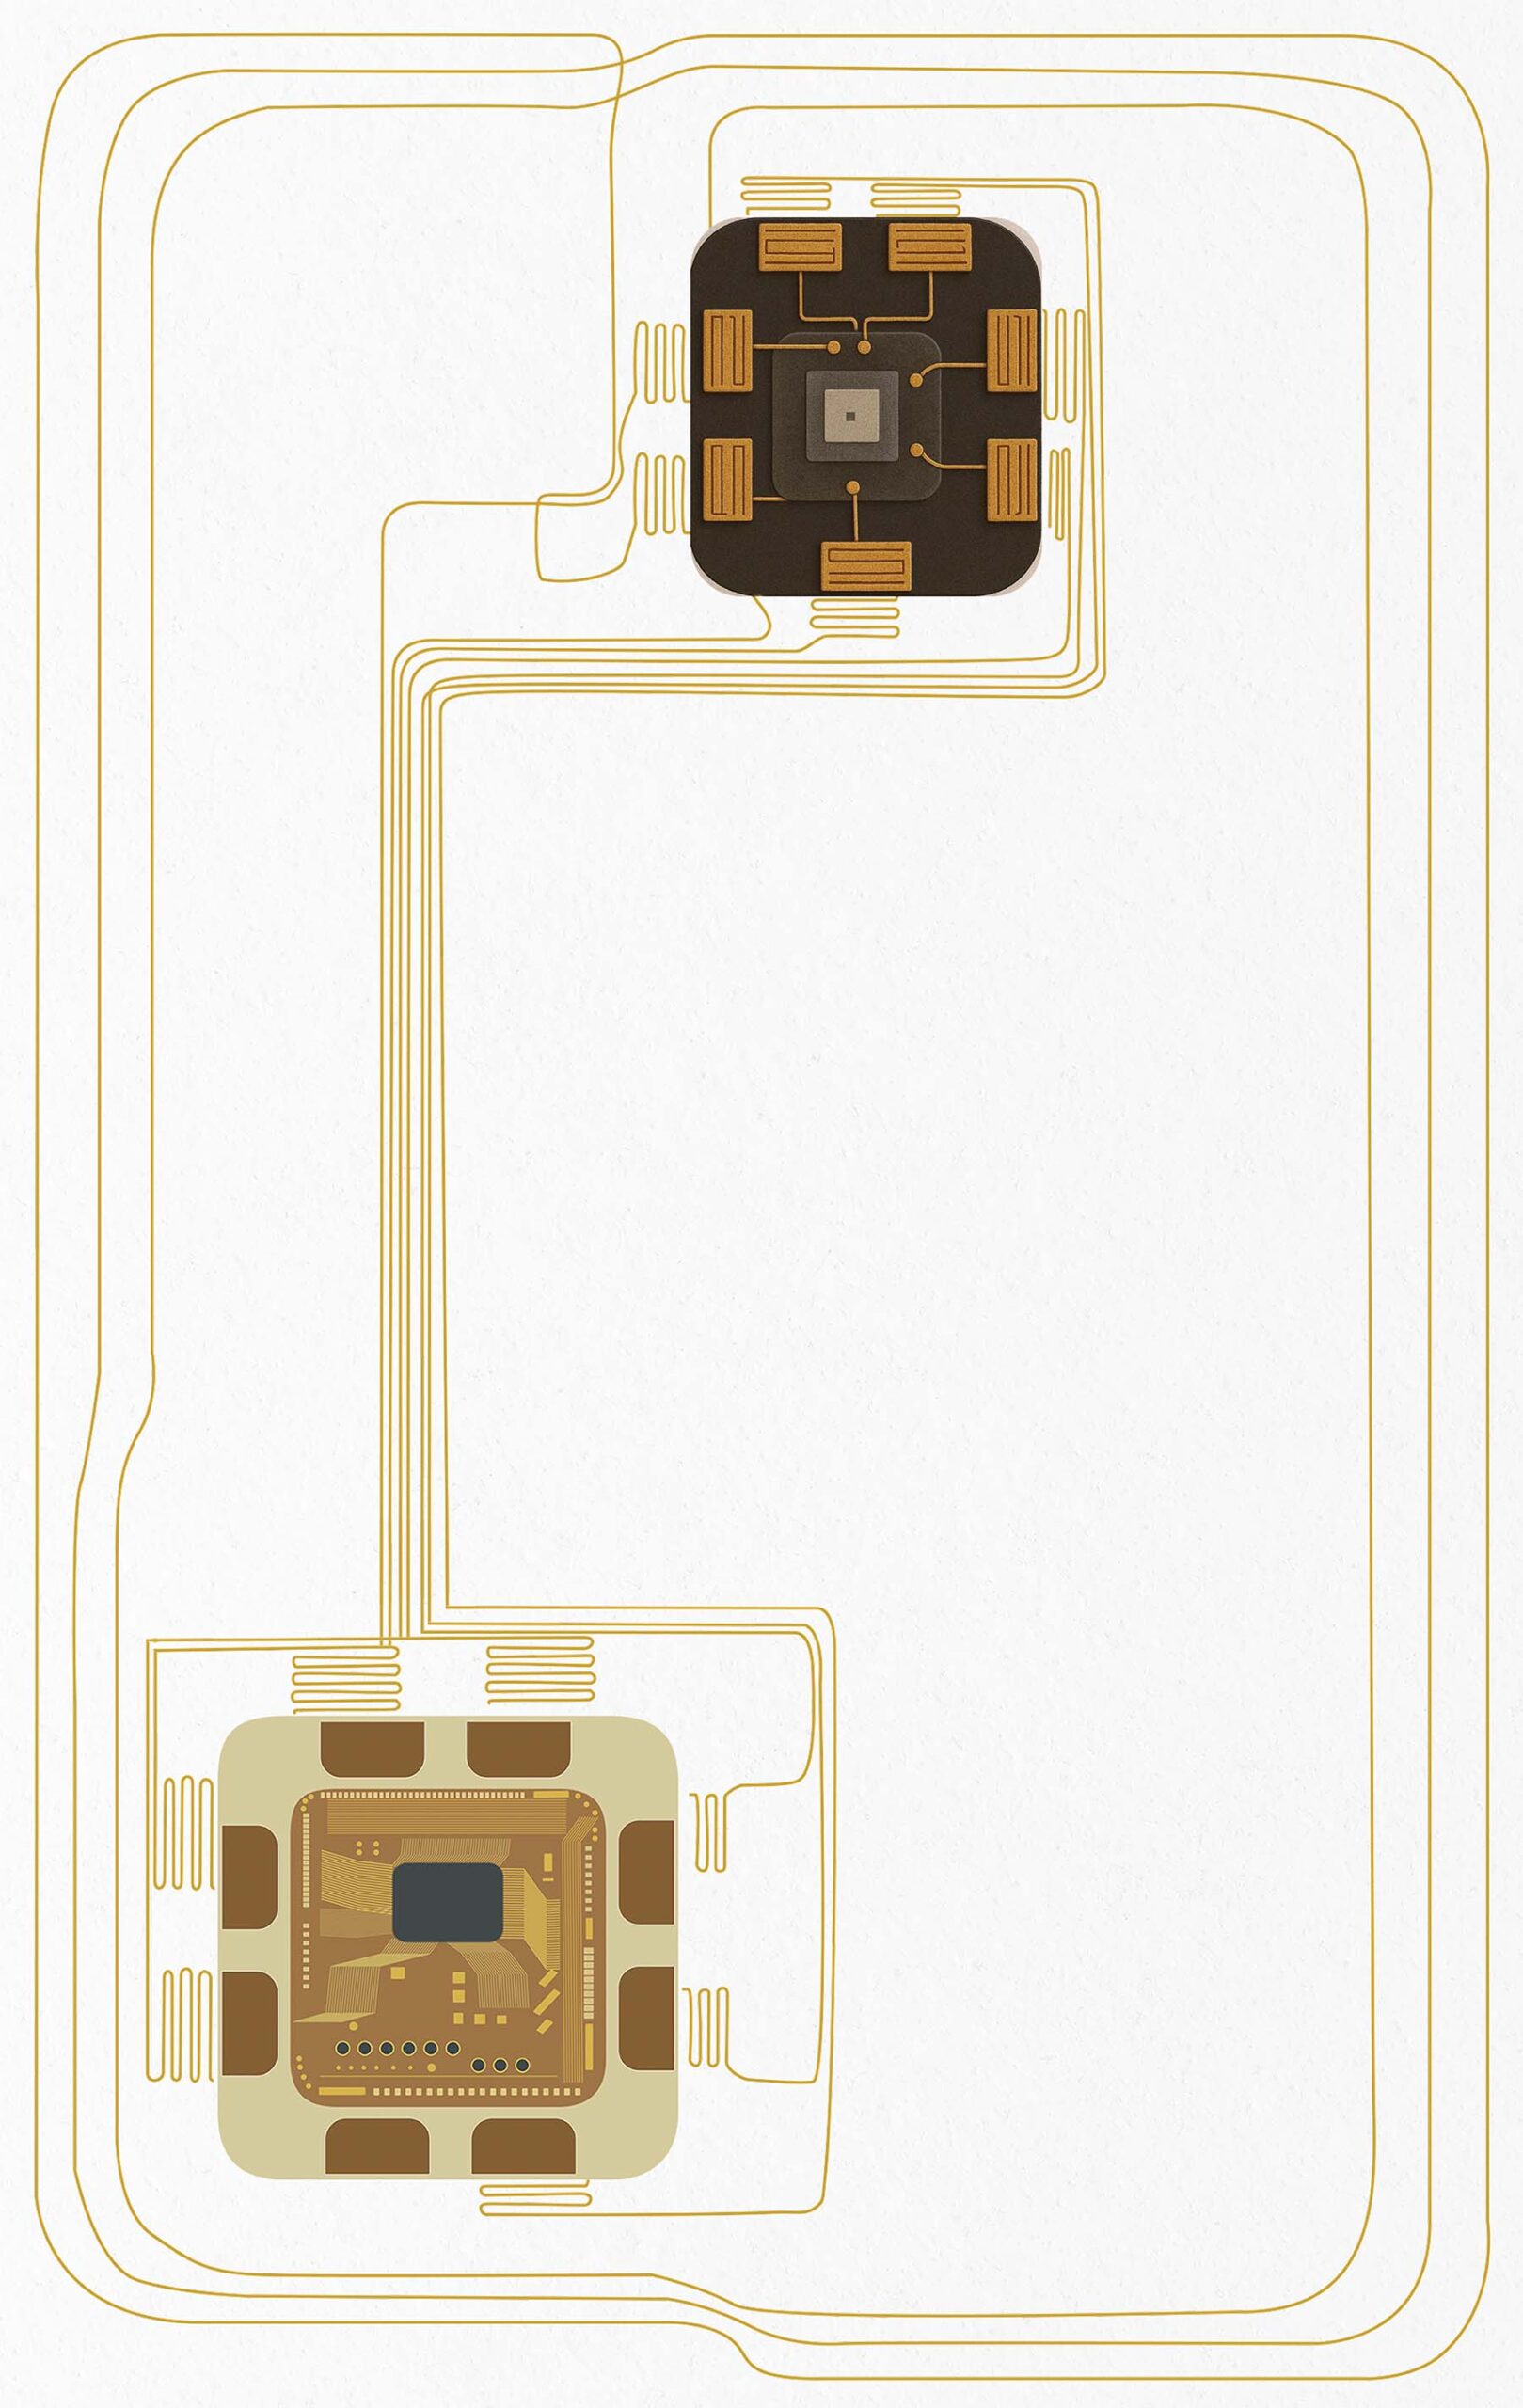
Sikkerhetsbrikken beskytter tilgangsnøkler og biometriske data, og utfører autentiseringen sikkert på kortet, slik at sensitive data aldri forlater enheten.
- Beskytter nøkler og biometriske maler
- Utfører autentiseringen sikkert på kortet
- EAL6+-sertifisert
Fingeravtrykkssensor
Den kapasitive fingeravtrykkssensoren vår gir rask og nøyaktig biometrisk verifisering i kortformat, for både tilgang og betaling.
- Integrert avansert beskyttelse mot forfalskning
- Lynrask fingeravtrykksverifisering på 250 ms
- Sertifisert av Visa og Mastercard
Sterk biometrisk beskyttelse
Avsløring av kunstige fingre
Sensoren kan skille mellom ekte, levende hud og kunstige kopier av for eksempel gelatin, silikon, gummi eller utskrevne bilder. Den analyserer hudstruktur, fuktighet og andre biometriske livstegn.
Deteksjon av levende fingere
Avanserte algoritmer verifiserer at fingeravtrykket kommer fra en levende person i det øyeblikket transaksjonen gjennomføres. Det hindrer bruk av stjålne fingeravtrykksbilder eller kunstige kopier.
Fingeravtrykket ditt blir hos deg
Personvern er sentralt i designet vårt. Derfor forlater fingeravtrykksdata aldri kortet, og de lagres aldri som et bilde.
Fingeravtrykket lagres ikke i skyen
Biometriske data lagres på kortet. Fingeravtrykksverifiseringen skjer lokalt, og dataene deles aldri med noen.
Fingeravtrykket lagres ikke som et bilde
Fingeravtrykket ditt konverteres til en kryptert mal, som er svært vanskelig å rekonstruere utenfor kortet.
Oppfyller
GDPR
Biometriske data blir på kortet, ikke i sentrale systemer eller i skyen. Det støtter innebygd personvern etter GDPR.
Når sikkerhet og revisjon er kritisk
Med det biometriske kortet fra IDEX er tilgangen knyttet til kortinnehaverens fingeravtrykk. Hver tilgang kan spores. Det gir grunnlag for presis revisjon og eliminerer misbruk av delte, lånte eller tapte kort.
I utvalgte høysikkerhetssoner kan adgangen begrenses til kun biometrisk autentisering.
Phishing-resistent autentisering
Kortet vårt bruker FIDO2-protokollen til digital autentisering. Det er designet fra grunnen av for å stoppe phishing og Adversary-in-the-Middle-angrep.
Den private tilgangsnøkkelen din forlater aldri kortet
Den private nøkkelen din genereres og lagres sikkert på kortet og forlater det aldri. Bare en kryptografisk engangssignatur deles.
Tilgangsnøklene er låst til bestemte nettsteder
Hver nøkkel er knyttet til ett bestemt domene. En nøkkel for dinbank.no fungerer ikke på dinbank-innlogging.no.
Hver pålogging er unik
Hver pålogging bruker et unik engangsnummer som signeres av kortet. Data som fanges opp, blir dermed ubrukelige for senere pålogginger.
Sensorens ytelse
Fingeravtrykkssensoren vår er designet for rask og nøyaktig fingeravtrykksverifisering, med lave feilrater og minimal friksjon for brukeren.
250 ms
Tid for biometrisk verifisering
<1,5 %
Andel falske avvisninger (FRR)
<1:20 000
Andel falske godkjenninger (FAR)
9,5 mm
Sensorflate på 9,5 x 9,5 mm
2 fingre
Støtte for registrering av flere fingre
6 berøringer
Registrering krever bare 6 berøringer*
* Den biometriske matchingen forbedres under den første bruken gjennom sikker forbedring av malen på kortet.
Vil du utforske de tekniske detaljene?
Last ned produktarket for detaljerte spesifikasjoner og teknisk informasjon.
Last ned produktarkFAQ om sikkerhet
Vanlige spørsmål om sikkerhet og sertifisering
Nei. Fingeravtrykksdata lastes aldri opp til eller lagres i skyen. De ligger sikkert lagret inne i kortet. Fingeravtrykket konverteres til en kryptert matematisk mal som er svært vanskelig å rekonstruere eller gjenbruke andre steder. Det fjerner behovet for sentrale biometridatabaser og støtter strenge krav til personvern og GDPR.
Biometrisk autentisering kan ikke brukes av andre enn den autoriserte kortinnehaveren. Et mistet eller stjålet kort kan derfor ikke brukes til biometrisk autentisering.
I tillegg kan kortet sperres gjennom adgangs- eller identitetssystemene virksomheten kontrollerer. Når kortet er sperret, kan det ikke brukes, og det kan erstattes etter standard prosedyrer.
Nei. Kortet fungerer bare med det registrerte fingeravtrykket. Selv om en annen person har kortet fysisk, blir tilgang nektet.
Det hindrer deling og misbruk av kort, og sikrer at tilgang alltid er knyttet til en verifisert person.
Nei. Når kortet ikke er nær en kompatibel leser, er det helt inaktivt og uten strøm. Det finnes ikke noe aktivt grensesnitt eller noen tilkobling som kan angripes eksternt.
Kortet blir bare aktivt i et kort øyeblikk når det holdes mot en leser, og henter da strøm fra selve leseren. Når det fjernes, går det umiddelbart tilbake til passiv tilstand.
Kortet bruker avansert deteksjon av levende finger for å verifisere at berøringen kommer fra et levende menneske. Det hindrer tilgang med falske fingeravtrykk, utskrevne bilder eller kunstige materialer.
Kontrollen av levende finger utføres direkte på kortet og kan ikke omgås av lesere eller terminaler. Det gir sterk beskyttelse mot presentasjonsangrep.
Data som utveksles inne i kortet, beskyttes gjennom kryptert kommunikasjon mellom fingeravtrykkssensoren og sikkerhetsbrikken på kortet. Det hindrer at interne data fanges opp eller endres.
Det brukes bransjestandard kryptering, inkludert AES-128, som gir et ekstra lag med beskyttelse selv i avanserte angrepsscenarioer.
Passord og engangskoder bygger på delte hemmeligheter som kan stjeles, fanges opp eller gjenbrukes.
Biometrisk, kortbasert autentisering bruker maskinvarebeskyttede kryptografiske nøkler som bare aktiveres etter vellykket biometrisk verifisering. Det fjerner delte hemmeligheter og reduserer risikoen for phishing og tyveri av innloggingsdata betydelig.
Biometrisk autentisering verifiserer personen lokalt på kortet, mens FIDO bruker kryptografi med offentlig nøkkel for sikker autentisering mot systemer og tjenester.
Den biometriske kontrollen låser opp en kryptografisk nøkkel som er lagret på kortet, og som deretter brukes til FIDO-autentisering. Siden ingen delte hemmeligheter overføres eller lagres sentralt, gir denne tilnærmingen sterk beskyttelse mot phishing og tyveri av innloggingsdata.
Kortet er Visa-godkjent, Mastercard-sertifisert og FIDO2-sertifisert, og er utviklet på EMVCo-godkjente anlegg. Sikkerhetsbrikken er sertifisert etter Common Criteria EAL6+, som gir et høyt beskyttelsesnivå for kryptografiske nøkler. Hver sertifisering, hva den dekker, hvem som innehar den og hvor den kan verifiseres, er listet opp på sertifiseringssiden vår.